NCC busca una mayor resiliencia cibernética a medida que la IA intensifica las amenazas cibernéticas
La Comisión de Comunicaciones de Nigeria (NCC) ha pedido una colaboración más sólida, una infraestructura de seguridad digital mejorada y políticas efectivas para abordar las amenazas cibernéticas emergentes impulsadas por la Inteligencia Artificial (IA).
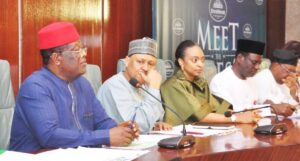
El Dr. Aminu Maida, vicepresidente ejecutivo de la NCC, hizo el llamamiento en la segunda edición de la Conferencia Internacional de Seguridad Cibernética (ICSC) celebrada el martes en Abuja.
El tema de la conferencia fue “Ciberresiliencia en la era de la IA: defensa de las mentes, las redes y la nación”.
Maida dijo que la IA ha aumentado significativamente la sofisticación, la velocidad y la escala de los ciberataques, haciendo de la ciberseguridad un imperativo nacional.
Dijo que la infraestructura de telecomunicaciones se ha vuelto fundamental para la economía digital de Nigeria, respaldando transacciones financieras, comunicaciones, servicios públicos y operaciones comerciales, lo que hace que su protección sea fundamental para la seguridad nacional.
Dijo que la resiliencia cibernética va más allá de prevenir ataques, desarrollar la capacidad de anticipar, resistir y recuperarse de las interrupciones, al tiempo que garantiza la continuidad de los servicios y actividades económicas esenciales.
Según él, las amenazas emergentes incluyen phishing basado en inteligencia artificial, ataques automatizados a credenciales, deepfakes diseñados para eludir los sistemas de autenticación y malware capaz de modificarse a sí mismo para evitar la detección.
“Los recientes incidentes internacionales de ciberseguridad que involucraron ataques a sistemas de refrigeración de supermercados en Francia y software espía dirigido a periodistas y personal de medios en Medio Oriente resaltan la necesidad de defensas digitales más sólidas.
“La sección 4 de la Ley de Comunicaciones de Nigeria de 2003 exige que la comisión proteja los derechos de los consumidores, salvaguarde los intereses nacionales y promueva la seguridad y eficiencia de la infraestructura de comunicaciones.
«Establecimos el Equipo de Respuesta a Incidentes de Seguridad Informática de la NCC (NCC-CSIRT) para monitorear amenazas, facilitar el intercambio de inteligencia y coordinar respuestas a incidentes de ciberseguridad en todo el sector de las telecomunicaciones», dijo.
Maida dijo que el marco de resiliencia cibernética de la comisión para el sector de comunicaciones de Nigeria proporcionó estándares de seguridad comunes para los operadores con licencia y fortaleció la coordinación con el Equipo Nacional de Respuesta a Emergencias Informáticas (ngCERT).
“Hay tres áreas críticas para fortalecer la resiliencia cibernética: estas incluyen la protección de las mentes humanas a través de la concienciación sobre la ciberseguridad.
“También está la seguridad de las redes a través de una arquitectura de seguridad robusta y la defensa de la nación a través de la colaboración entre reguladores, operadores de telecomunicaciones, instituciones financieras y agencias de seguridad”, dijo.
Instó a los operadores de telecomunicaciones a adoptar la arquitectura Zero Trust, que requiere una verificación continua de los usuarios y los sistemas, al tiempo que garantiza que los modelos de IA integrados en las operaciones de la red se evalúen periódicamente para detectar vulnerabilidades.
El asesor de seguridad nacional (NSA), Malam Nuhu Ribadu, dijo que el desarrollo digital y la seguridad nacional ya no pueden tratarse como prioridades separadas.
Ribadu estuvo representado por el Prof. Gerald Ilukwe de la Oficina del Asesor de Seguridad Nacional (ONSA)
Dijo que la IA presenta oportunidades para fortalecer las defensas cibernéticas, pero también puede permitir a los delincuentes desarrollar fraudes sofisticados, clonar voces y difundir información falsa.
Instó a los nigerianos a verificar identidades y autenticar órdenes sospechosas antes de tomar medidas.
“Es necesario proteger las cadenas de suministro digitales, incluidos los modelos de inteligencia artificial, los servicios de datos y los proveedores de tecnología externos.
“Las vulnerabilidades dentro de una organización pueden comprometer otras instituciones e infraestructuras nacionales críticas.
Ribadu dijo que la ONSA, a través del Centro Nacional de Coordinación de Seguridad Cibernética, está fortaleciendo la coordinación entre las instituciones relevantes y proporcionando herramientas, laboratorios y campos cibernéticos para analizar amenazas, investigar incidentes y probar capacidades de respuesta.
Dijo que se estaba llevando a cabo una revisión de la Política y Estrategia Nacional de Seguridad Cibernética, actualizada por última vez en 2021, para abordar los desafíos emergentes, incluido el fraude habilitado por la IA, las vulnerabilidades de la cadena de suministro, el desarrollo de la fuerza laboral y la cooperación internacional.
«Las recomendaciones de la conferencia contribuirán a la revisión en curso. La estrategia revisada establecerá prioridades mensurables, promoverá la rendición de cuentas y fortalecerá la capacidad del país para responder a los incidentes cibernéticos», dijo.
El representante Ayodeji Stanley, presidente del Comité de TIC y Ciberseguridad de la Cámara de Representantes, describió la ciberseguridad como un objetivo en movimiento que requiere innovación continua, legislación adaptable y cooperación internacional.
Stanley aprovechó su experiencia trabajando en sistemas complejos de tecnología de la información en los Estados Unidos.
Dijo que la transición de la informática tradicional a las tecnologías de la nube ha introducido nuevos desafíos de seguridad, que requieren mejoras continuas en los mecanismos de protección.
Instó a los formuladores de políticas, expertos en seguridad y profesionales de la tecnología a desarrollar soluciones con visión de futuro que protejan los sistemas críticos en todos los sectores, incluida la seguridad alimentaria.
Stanley dijo que los ciberataques pueden tener consecuencias que van más allá de la interrupción de los servicios digitales.
Pidió una respuesta global colectiva a las amenazas cibernéticas y dijo que los países deben trabajar juntos para desarrollar políticas efectivas y enfoques innovadores capaces de abordar el panorama de seguridad cibernética que cambia rápidamente.
(EN)